Oups !
Ce produit n'est actuellement plus disponible. Nous vous invitons à découvrir d'autres produits de la même gamme plus bas sur cette page ou à contacter nos équipes.

Pourquoi former vos équipes à la cybersécurité des environnements industriels (OT) ?
La cybersécurité industrielle ne se limite pas à la protection des données tertiaires : elle conditionne la disponibilité de l'outil de production et la sécurité physique (Safety) des opérateurs.
- Continuité de service : Prévenir les arrêts d'usines et les pertes d'exploitation causés par des rançongiciels ciblant l'atelier.
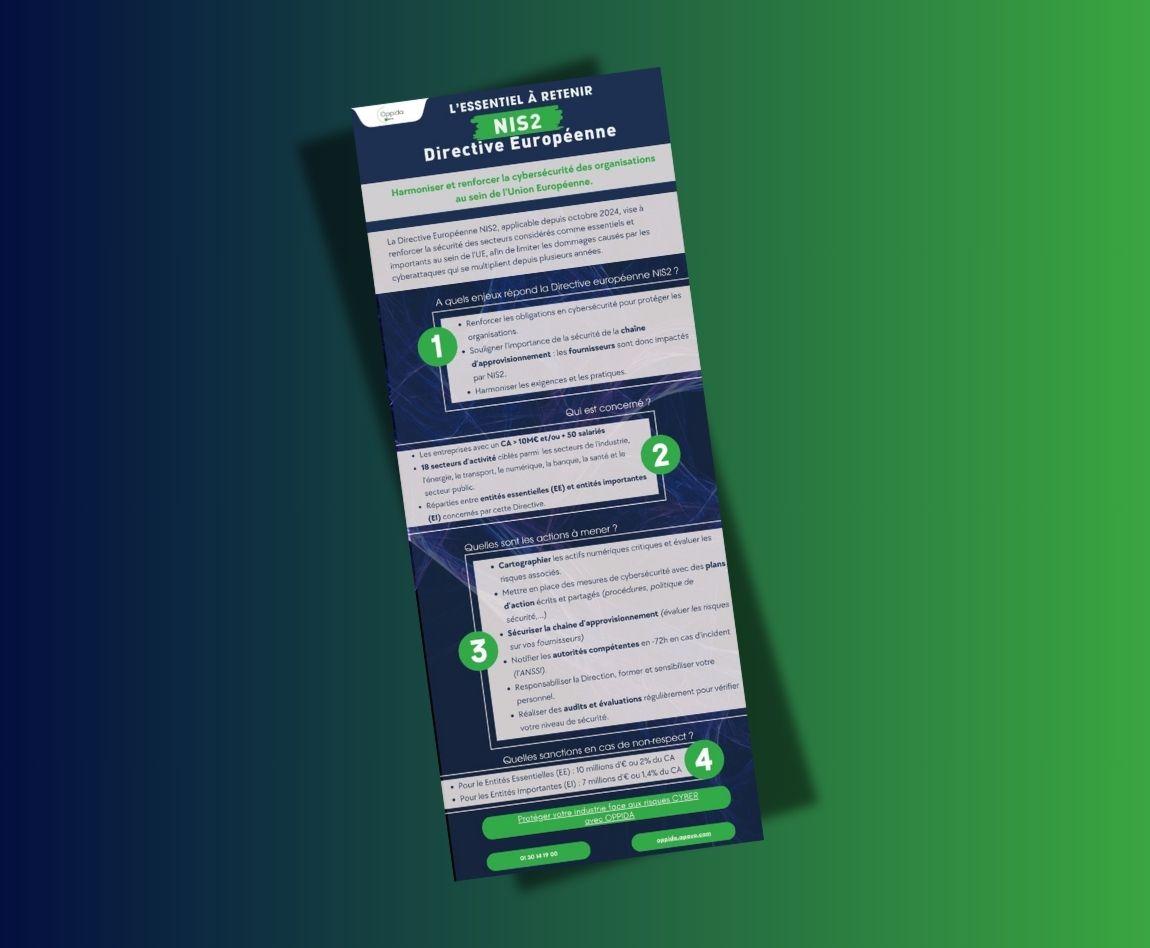
- Conformité réglementaire : Répondre aux audits de l'ANSSI, anticiper le Règlement Machines 2027 et aligner vos sous-traitants sur la directive NIS 2.
- Protection du matériel : Éviter les sabotages physiques et les dérives de paramètres sur les automates programmables et les robots.
- Maîtrise du facteur humain : Éliminer les erreurs quotidiennes sur les interfaces homme-machine (clés USB non vérifiées, accès distants de télémaintenance non contrôlés).
Notre catalogue de formations cyber par métier et par enjeu
-
Terrain & Lignes de production
-
Direction & RSSI
-
Hygiène numérique
-
Infrastructures
Ingénierie, maintenance et automaticiens (Terrain & Lignes de production)
- Publics cibles : Automaticiens, techniciens et responsables de maintenance, ingénieurs méthodes, directeurs d'usine.
- Objectifs : Sécuriser les réseaux de communication terrain (EtherNet/IP, Modbus, Profinet) et fiabiliser les circuits de commande.
- Formations recommandées :
- Nouveau Règlement Machines 2023/1230 & prEN 50742 : Intégration de la cybersécurité et de l'IA dès la conception.
- Fondamentaux de la cybersécurité OT & norme IEC 62443 : Méthodes d'application pratique en atelier.
- Sécurisation de la convergence IT/OT : Contrôle des accès distants et télémaintenance prestataires.
Gouvernance, conformité et management des risques (Direction & RSSI)
- Publics cibles : RSSI, référents cybersécurité, directeurs QSE, gestionnaires de risques, DPO.
- Objectifs : Aligner l'usine sur les obligations légales nationales et européennes.
- Formations recommandées :
- Mise en conformité Directive NIS 2 & référentiel REcyF ANSSI : Gouvernance OT et gestion de crise (PCA/PRA).
- Cyber Resilience Act (CRA) & AI Act : Maîtrise des exigences sur les équipements connectés et l'IA industrielle.
- Parcours Référent Cybersécurité Industrielle (Certifiant) : Piloter la sécurité numérique d'un site industriel.
Sensibilisation des opérateurs et équipes de fabrication (Hygiène numérique)
- Publics cibles : Opérateurs machine, chefs de ligne, managers de proximité.
- Objectifs : Adopter les réflexes d'hygiène informatique sur les pupitres et postes de contrôle.
- Formations recommandées :
- Causeries Cyber & Hygiène numérique en atelier : Détecter les pièges d'ingénierie sociale, le phishing et sécuriser l'usage des ports USB/IHM.
Administrateurs réseaux et équipes informatiques (Infrastructures)
- Publics cibles : Administrateurs systèmes et réseaux, techniciens support informatique.
- Objectifs : Décloisonner les systèmes d'information et bâtir des zones étanches.
- Formations recommandées :
- Segmentation et sécurisation des passerelles IT/OT.
- Gestion technique des incidents et remédiation réseau en milieu industriel.
Le comparatif des parcours phares Apave

• Public cible : Ingénieurs BE, Automaticiens
• Normes / Textes clés : Règlement Machines, IEC 62443
• Format & Durée : 1 à 2 jours (Présentiel / Intra)
• Public cible : RSSI, Directeurs d'usine
• Normes / Textes clés : Directive NIS 2, REcyF (ANSSI)
• Format & Durée : 2 jours (Inter / Classe virtuelle)
• Public cible : Opérateurs de production
• Normes / Textes clés : Guide des bonnes pratiques ANSSI
• Format & Durée : 0,5 jour (Sur site / Causerie)

• Public cible : Responsables de production, QSE
• Normes / Textes clés : ISO 27001, IEC 62443
• Format & Durée : Parcours certifiant modulaire
• Public cible : Ingénieurs BE, Automaticiens
• Normes / Textes clés : Règlement Machines, IEC 62443
• Format & Durée : 1 à 2 jours (Présentiel / Intra)
• Public cible : RSSI, Directeurs d'usine
• Normes / Textes clés : Directive NIS 2, REcyF (ANSSI)
• Format & Durée : 2 jours (Inter / Classe virtuelle)
• Public cible : Opérateurs de production
• Normes / Textes clés : Guide des bonnes pratiques ANSSI
• Format & Durée : 0,5 jour (Sur site / Causerie)
• Public cible : Responsables de production, QSE
• Normes / Textes clés : ISO 27001, IEC 62443
• Format & Durée : Parcours certifiant modulaire
L'écosystème du Groupe Apave et de ses filiales spécialisées : une expertise unique du diagnostic à la certification

OPPIDA
Cabinet d'audit qualifié PASSI LPM par l'ANSSI et laboratoire d'évaluation CESTI. Oppida injecte ses retours d'expérience de tests d'intrusion réels directement au sein de nos modules de formation. Les experts Oppida élaborent également des accompagnement sur-mesure en formation (devis personnalisé) pour répondre aux enjeux spécifiques de votre organisation, pour la dimension IT comme pour la dimension OT.

LSTI
Organisme certificateur indépendant accrédité COFRAC pour la délivrance des certifications ISO 27001 et la validation des compétences professionnelles.

APAVE
Près de 160 ans de légitimité terrain sur la prévention des accidents mécaniques et électriques au poste de travail, expert en Sécurité Machine et leader des formations en sécurité auprès de + de 450 000 stagiaires chaque année.
Pourquoi former vos collaborateurs aux risques cyber industriels ?
- Garantir la continuité de production : prévenez les arrêts d'usines non planifiés, les dérives de process et les dégradations physiques de vos équipements de production face aux rançongiciels industriels.
- Associer cybersécurité et sûreté de fonctionnement : protégez l'intégrité de vos installations critiques tout en garantissant la sûreté des procédés ainsi que la sécurité physique des personnes et de l'environnement sur site.
- Anticiper les obligations réglementaires : répondez aux exigences croissantes des donneurs d'ordres, des assureurs, des recommandations ANSSI et des textes européens (directive NIS 2, Règlement Machines, CRA).
- Maîtriser le risque tiers et sous-traitance : encadrez rigoureusement les interventions externes, la connexion d'équipements tiers sur vos lignes et les flux d'accès à distance pour la maintenance.
Pourquoi choisir Apave pour vos formations en cybersécurité industrielle ?

Double culture Safety & Security
Près de 160 ans d’expertise reconnue dans la maîtrise des risques industriels, combinée aux exigences de pointe de la sécurité numérique.

Formateurs praticiens du terrain
Des consultants qui interviennent au quotidien dans les usines pour des audits de conformité (IEC 62443, NIS 2), des analyses de risques de lignes de production et des remédiations post-incident.

Formats sur mesure adaptés à vos cadences de production
Sessions inter-entreprises, formations intra-entreprise directement sur vos sites industriels, classes virtuelles ou parcours hybrides conçus pour s'adapter aux plannings de vos équipes opérationnelles.
Toutes les formations Cybersécurité Industrielle (OT/IT) par Apave
-
{71E8AF7E-15D1-40E2-8ECB-09CB4652B385}SPA008Faire face aux incivilités et aux situations de conflit1 jour - 7 heures
-
{71E8AF7E-15D1-40E2-8ECB-09CB4652B385}SPM010Devenir chargé de sûreté5 jours - 35 heures
-
{71E8AF7E-15D1-40E2-8ECB-09CB4652B385}SPA001Prévenir et maîtriser les risques de malveillance et d’insécurité1 jour - 7 heures
-
{71E8AF7E-15D1-40E2-8ECB-09CB4652B385}SPA006L'accueil et l'accompagnement des personnes en situation de handicap dans votre Établissement Recevant du Public (ERP)0,5 jour - 3,5 heures
-
{71E8AF7E-15D1-40E2-8ECB-09CB4652B385}SPA806Initier le personnel à l'accueil et l'accompagnement des personnes en situation de handicap (E-learning)20 minutes
-
{71E8AF7E-15D1-40E2-8ECB-09CB4652B385}SPM002Connaître et appliquer dans l'entreprise les dispositions réglementaires liées à la sûreté2 jours - 14 heures
-
{71E8AF7E-15D1-40E2-8ECB-09CB4652B385}SPM003Manager la sûreté dans son entreprise3 jours - 21h
Questions fréquentes sur nos formations en cybersécurité industrielle
-
Quelle est la différence fondamentale entre la cybersécurité IT et la cybersécurité OT ?
L'informatique d'entreprise (IT) protège en priorité la confidentialité des données (fichiers, e-mails, serveurs cloud). L'informatique industrielle (OT) protège la disponibilité physique et la sécurité opérationnelle des machines (robots, vannes, automates). En OT, une défaillance peut provoquer un arrêt immédiat de l'usine, une pollution ou un accident corporel pour l'opérateur. -
Comment financer une formation Apave en cybersécurité industrielle ?
Apave est certifié Qualiopi au titre de la catégorie « actions de formation ». À ce titre, les formations dispensées peuvent faire l'objet d'un financement total ou partiel par votre OPCO via le plan de développement des compétences. En savoir plus -
Proposez-vous des sessions sur site client (Intra-entreprise) ?
Oui. Nos formateurs-praticiens se déplacent directement dans vos usines et sur vos sites industriels pour animer des sessions intra-entreprises adaptées à vos installations spécifiques (sur devis), ou dispensent les cours en inter-entreprises dans nos 130 centres en France et à distance. Trouvez votre centre de proximité
Sur le même
thème